1、打开poster.php 文件 搜索 杰国 if ($_GET['group']) {
定位到/phpcms/modules/poster/poster.php 219行
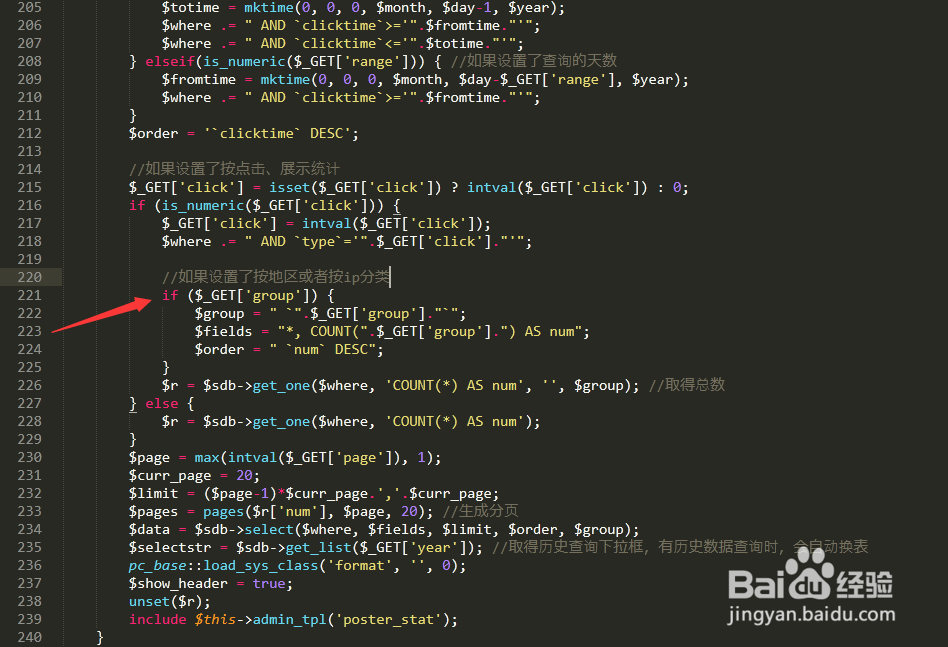
2、在上面添加一茄够行代码:
$_GET['group'] = addslashes(urldecode(trim($_GET['group'])));
if ($_GET['group']) {
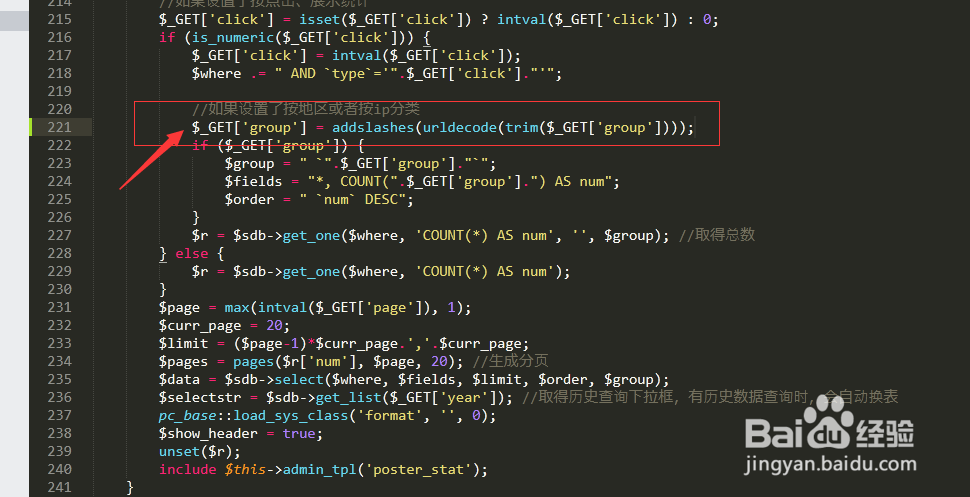
3、上捕裹称传poster.php文件覆盖,进入aliyun,点击验证


时间:2026-04-23 18:51:55
1、打开poster.php 文件 搜索 杰国 if ($_GET['group']) {
定位到/phpcms/modules/poster/poster.php 219行
2、在上面添加一茄够行代码:
$_GET['group'] = addslashes(urldecode(trim($_GET['group'])));
if ($_GET['group']) {
3、上捕裹称传poster.php文件覆盖,进入aliyun,点击验证
